
PHPの脆弱性って何?10月21日の夜に大騒ぎになった件
閉店してからの連絡にびっくりしました。
「御社HPをいったん止めます」とのこと。
なんか侵入でもされたかと思いましたが、これが全世界でおこった事件でした。
PHPが何で、いったい何がおこったか?
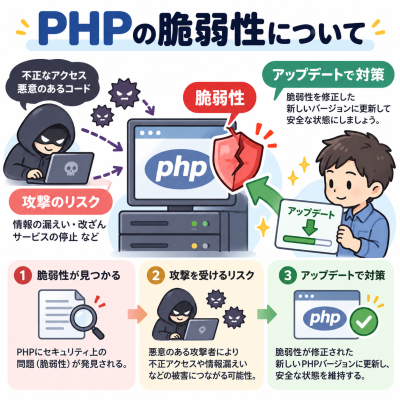
今回のPHPの脆弱性は、世界中のホームページなどに使われているプログラムに、非常に危険な欠陥が見つかったという問題です。
2026年10月21日、日本政府も緊急の注意喚起を行い、高市早苗首相も同日夜、Xで早急な対応を呼びかけました。
台所に例えると
PHPは、インターネットのお店やホームページの裏側で働くプログラムです。
たとえばキッチンパラダイスのネットショップなら、商品を表示したり、お客様の注文を処理したりする仕組みの一部に使われることがあります。
今回の問題を、台所に例えてみると、、、
世界中で使われている台所の勝手口に、外から侵入できるかもしれない欠陥が見つかった。
しかも、その勝手口は数え切れないほど多くの建物で使われている。
そこで、鍵のメーカーが「21日の23時に修理方法を公開します」と発表しました。
通常は欠陥が見つかっても、「見つかった!」って言わずに、「入れない方法」を配ってから公表するんですが、どこからか情報が漏れていたことがわかったんです。
それで、それまでは、悪い人が入ってこないように、いったん勝手口を閉めておこう。修理方法が届いたら、すぐに直して安全を確認してから開けよう。
これが、今回多くの企業やサイト管理者が行った対応です。
キッチンパラダイスの提携会社が行ったこと
-
10月21日 20時:サイトを一時停止
危険な欠陥を狙った攻撃から守るため、外部から利用できないようにした。
-
23時:修正プログラム公開、作業開始
公開された修正を反映し、必要な点検や動作確認を実施。
-
10月22日 午前1時過ぎ:完了連絡
深夜まで対応を続け、作業完了をお店に報告。
これは、セキュリティ対策として理にかなった対応です。実際に財務省や大手ネットサービスでも、同じ理由でサイトの一時停止が行われました。
どのくらい危険だったの?
今回見つかった欠陥は2件で、危険度は10点満点に近い 9.2 と評価されています。
悪用されると、サイトの改ざん、情報の盗み取り、サーバーの不正操作などにつながるおそれがありました。
高市首相も異例の呼びかけ
高市首相は10月21日の22時前にXで、修正プログラムの速やかな適用を呼びかけ、難しい場合にはホームページの一時停止も有効だと発信しました。
首相自ら個別のプログラムの脆弱性について対応を求めるのは、異例のことです。
特に伝えたいこと
私が今回の出来事で大切だと思うのは、何も起こっていないうちに、あえて営業を止める判断をしたことです。
ネットショップを止めれば、当然、売上にも影響します。それでも夜にお客様の情報とお店を守ることを優先したのは提携していたシステム会社のよい判断だったと思います。便利なインターネットの裏側には、こうした技術者の仕事があります。ほんとありがたいです。
それにしても、今後はホントに大変な時代になりますね。そんな中でやっていかなきゃいけない。
自分たちが選んできた便利ですから仕方ないですね。
システムのみなさん、本当にお疲れさまでした。